
Una campagna ransomware identificata con il nome C3RB3R (variante della famiglia Cerber) sta colpendo i NAS Synology con versioni obsolete del sistema operativo DiskStation Manager (DSM). L’attacco cifra i file aggiungendo l’estensione .L0CK3D e lascia in ogni cartella una richiesta di riscatto denominata read-me3.txt
Anche quando un NAS aziendale non è esposto direttamente su Internet ma opera esclusivamente all’interno della rete locale (LAN), aggiornare il sistema resta indispensabile. Un eventuale malware entrato nella rete tramite la postazione di un utente (ad esempio via phishing o chiavetta USB) può infatti tentare un movimento laterale e sfruttare le falle del NAS per cifrare l’intero archivio condiviso.
I dettagli tecnici della vulnerabilità e i bollettini ufficiali
Secondo il Comunicato Ufficiale di Sicurezza Synology e l’approfondimento pubblicato da Tom’s Hardware Italia, gli attacchi sfruttano vulnerabilità critiche (gravità 9,8 su 10) che consentono l’esecuzione di codice da remoto senza autenticazione:
- Bollettino Synology-SA-24:20: Traccia la falla CVE-2024-10441, corretta originariamente a dicembre 2024.
- Vulnerabilità successive: Analisi di sicurezza hanno collegato gli attacchi anche a due falle corrette a settembre 2026 (CVE-2026-13639 e CVE-2026-13684).
Le versioni minime sicure di DSM
Per chiudere definitivamente tutte le falle note legate a questa minaccia, Synology raccomanda di portare DSM almeno a una delle seguenti release (o successive): Fonte.
- DSM 7.2.1-69057-12
- DSM 7.2.2-72806-9
- DSM 7.3.2-86009-4 (o Update 4)
- DSM 7.4-90075
Caso pratico: aggiornamento di un Cluster ad alta affidabilità a dominio
In un ambiente aziendale di produzione, come un Cluster High Availability (SHA) composto da due unità Synology integrate in dominio Active Directory e ferme alla versione DSM 7.2-64570 Update 4, non è possibile aggiornare alla cieca.
Controlliamo sul sito ufficiale Synology e scegliamo il prodotto , inquesto caso NAS/SAN.
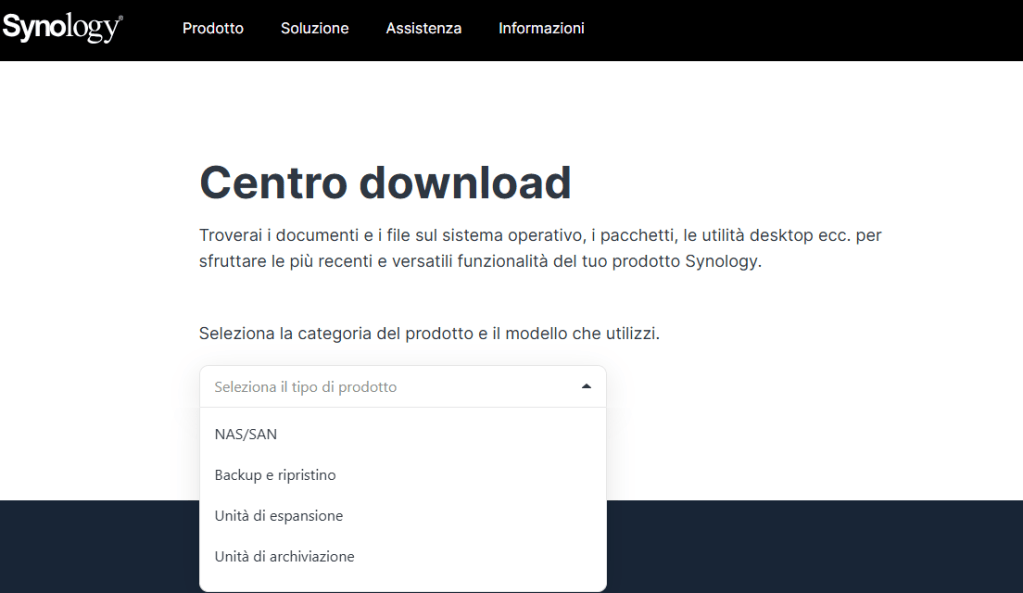
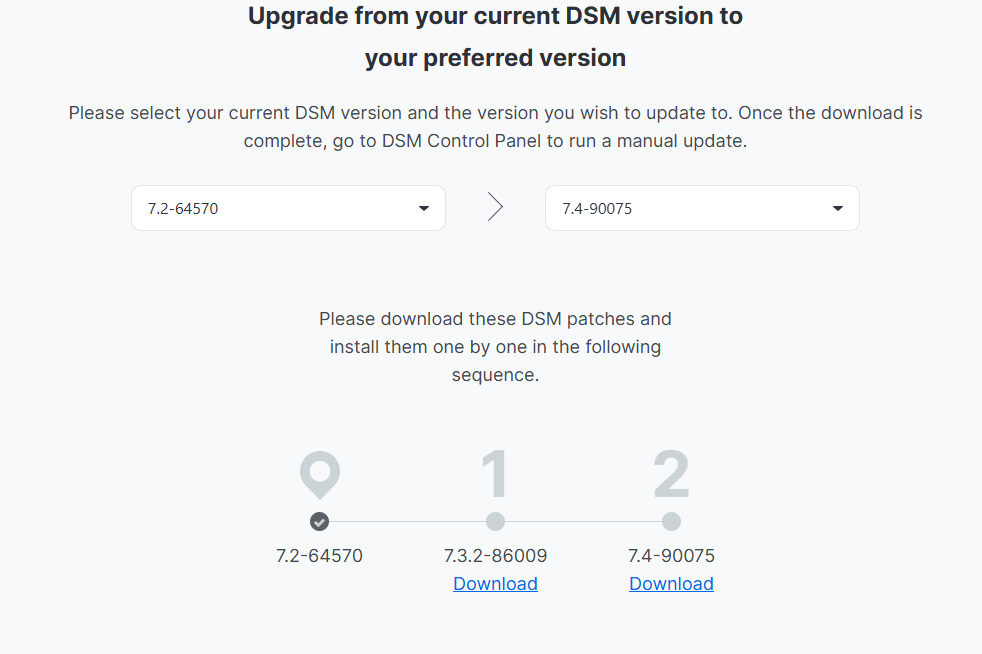
Una volta trovato il prodotto e immesso la versione che abbiamo attualmente installata, scegliere anche la versione dove arrivare.
Nel nostro caso il sito suggerisce dopo aver impostato inizio versione 7.2-64570 e a quella che vogliamo arrivare, 7.4-90075, bisogna passare obbligatoriamente per la 7.3.2-86009.
Possiamo intato fare il download della versione 7.3.2-86009 e per oggi ci fermiamo qui.
Perché fermarsi alla versione intermedia (7.3.2-86009-5)
Quando si dispone di una finestra di manutenzione limitata (ad esempio 1 ora in pausa pranzo, dalle 13:00 alle 14:00), fermarsi allo step intermedio completo — installando la 7.3.2-86009 seguita immediatamente dalla sua patch Update 4 (7.3.2-86009-5) — è la scelta più sicura ed efficiente per tre motivi:
- Protezione totale garantita: La build
7.3.2-86009-4include già tutte le patch contro il ransomware C3RB3R. . - Tempi certi: Un doppio salto di major release (7.2 → 7.3.2 → 7.4) su un cluster SHA richiede circa 20-25 minuti per ogni passaggio, rischiando di sforare l’ora di fermo prevista.
- Stabilità operativa: Il ramo 7.3.2 è maturo e permette di verificare subito la compatibilità con i pacchetti aziendali e l’autenticazione Active Directory. Il passaggio finale alla 7.4 potrà essere pianificato con calma in una seconda finestra dedicata.
(Nota: sui NAS scollegati da Internet il sito propone anche il pacchetto “Synology HDD/SSD Offline Update Pack”. Serve solo ad aggiornare i firmware dei dischi a marchio Synology e può essere rimandato per risparmiare tempo durante l’intervento).
Checklist operativa pre-aggiornamento
Prima di avviare l’aggiornamento su un cluster in produzione, è fondamentale eseguire questi controlli preliminari:
- Download dei file
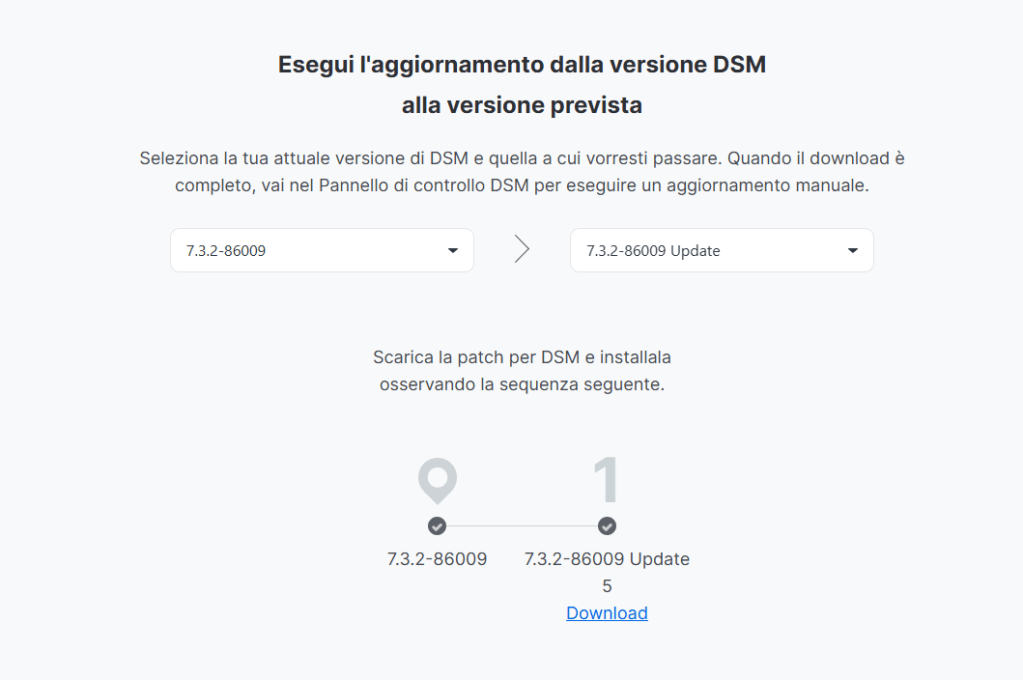
.pat: Scaricare in locale sul PC di gestione sia il file base 7.3.2-86009 che la patch 7.3.2-86009 Update 5 (oltre agli eventuali pacchetti.spkaggiornati).- N.B Nella pagina di download del tuo NAS, invece di selezionare come versione attuale
7.2-64570, prova a selezionare7.3.2-86009nel primo menu (“Versione DSM attuale”) e7.3.2-86009 Update5 nel secondo (“Versione DSM da aggiornare”). In questo modo il sistema ti mostrerà il piccolo file.patdella patch. se c’è ne sono di mezzo.
- N.B Nella pagina di download del tuo NAS, invece di selezionare come versione attuale
- Backup esterno delle cartelle critiche: Verificare che una copia recente dei dati sensibili sia salvata su un supporto esterno o su un altro NAS, mai solo sullo stesso volume.
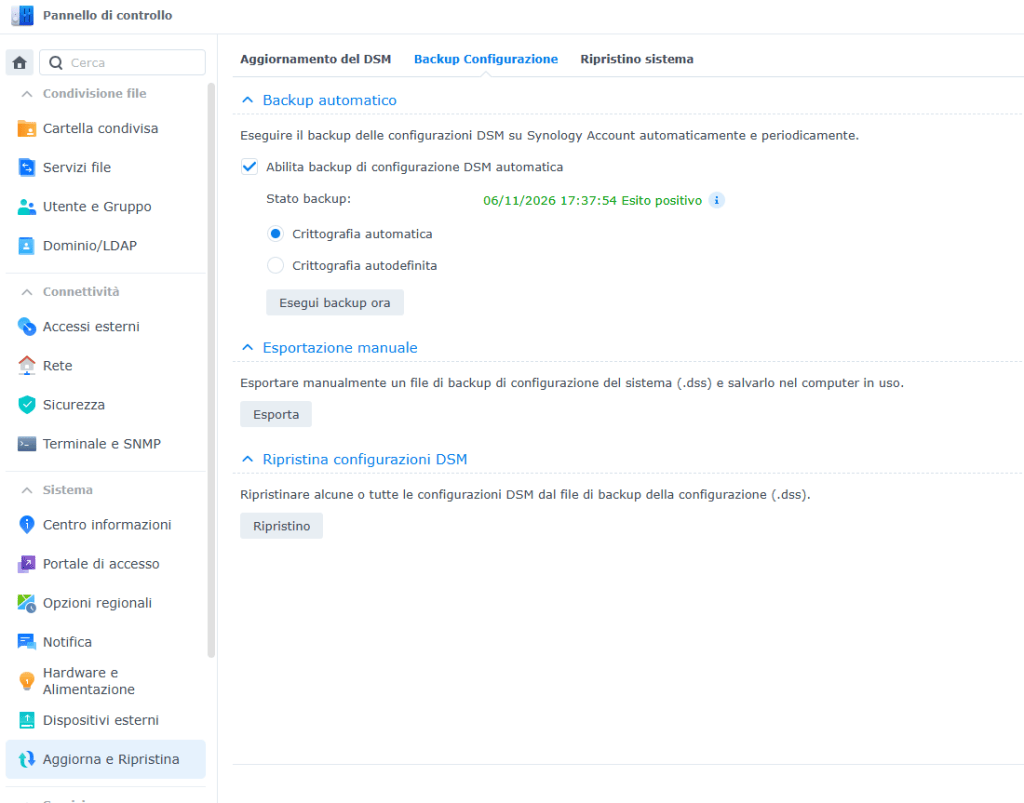
- Backup della configurazione di sistema: Andare in Pannello di controllo > Aggiornamento e ripristino > Backup della configurazione ed esportare il file
.dsssu un PC esterno cliccando “Esegui backup ora“.
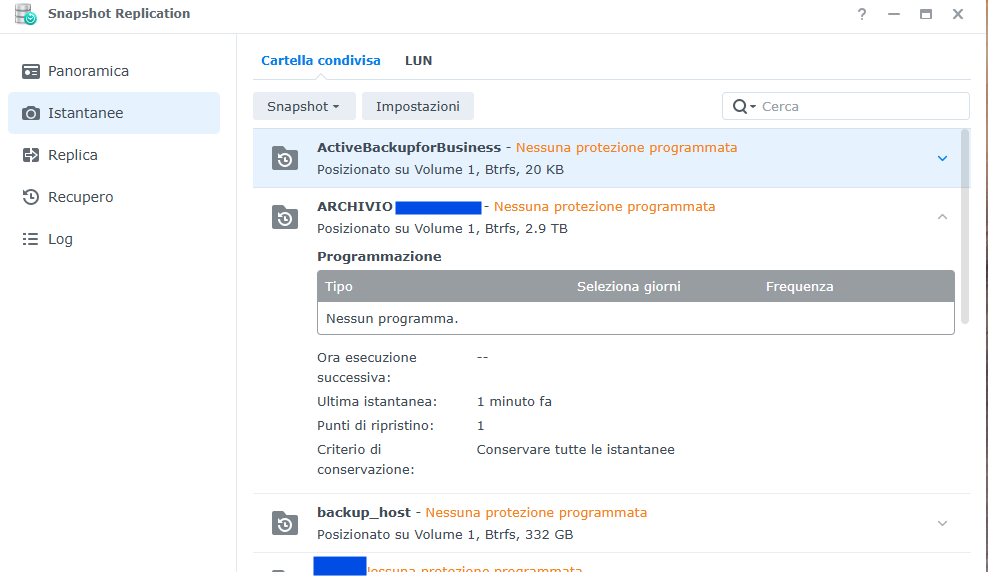
- Istantanee (Snapshot) Btrfs: Aprire Snapshot Replication e scattare un’istantanea manuale sulle cartelle condivise principali. Grazie alla tecnologia Copy-on-Write di Btrfs, lo scatto è istantaneo e occupa spazio quasi nullo (pochi KB), garantendo un punto di ripristino immediato.
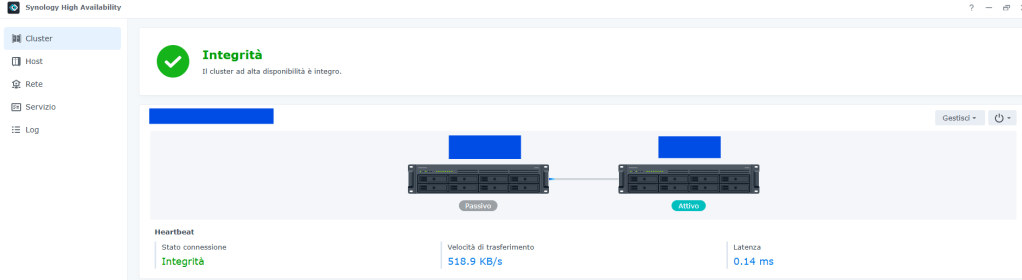
- Verifica stato del Cluster: Controllare in Synology High Availability che entrambi i nodi risultino in stato Integro (verde) senza sincronizzazioni attive.
- Avviso agli utenti connessi: Controllare nel widget Utenti connessi eventuali sessioni SMB attive e avvisare i colleghi.
Procedura di aggiornamento e verifiche finali
- Avvio tramite SHA: Accedere a Synology High Availability > Cluster > Gestisci > Aggiorna DSM (su un cluster non si usa il Pannello di controllo standard).
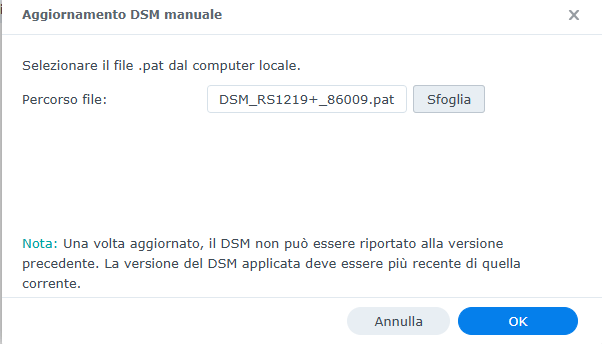
- Installazione primo step: Caricare manualmente il file
.patdella 7.3.2-86009. Il sistema aggiornerà prima il nodo passivo, eseguirà lo switchover e infine aggiornerà il nodo attivo.
N.B Far finire l’aggiornamento e il riavvia di entrambi i nodi.
- Controlli post-intervento:
- Verificare nel Centro Pacchetti che non ci siano applicazioni fermate o da riparare.
- Verificare lo stato del Cluster.
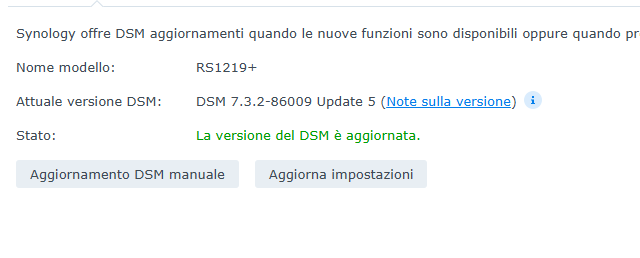
- Verificare l’installazione della versione.
- Testare l’accesso alle cartelle condivise da una postazione a dominio per confermare il corretto funzionamento di Active Directory e SMB.
Conclusioni: la sicurezza passa dalla pianificazione
Affrontare una minaccia critica come il ransomware C3RB3R in un ambiente di produzione non richiede interventi precipitati, ma metodo e pianificazione. Anche quando un NAS opera esclusivamente all’interno della rete aziendale senza esposizione diretta su Internet, mantenere il sistema operativo aggiornato resta l’unica vera difesa contro i movimenti laterali di eventuali malware entrati da altre postazioni.
Scegliere un approccio a step, fermandosi temporaneamente alla build intermedia sicura 7.3.2-86009-5(o successiva) per rispettare la finestra di manutenzione di un’ora, dopo aver messo al sicuro configurazioni, backup esterni e istantanee Btrfs. Permette di azzerare subito la vulnerabilità senza mettere a rischio la continuità operativa degli utenti a dominio. Una volta verificata la piena stabilità del cluster nei giorni successivi, il passaggio finale a DSM 7.4 potrà essere affrontato con la massima serenità e senza l’urgenza dell’emergenza seguendo nuovamente la check list operativa.


Rispondi