
Se gestisci un firewall FortiGate e hai recentemente pianificato l’aggiornamento del firmware da FortiOS 7.2 a FortiOS 7.4, potresti esserti imbattuto in un comportamento anomalo: le email di notifica per i tentativi di login falliti arrivano correttamente, ma quelle per le connessioni VPN andate a buon fine sono sparite.
Questo problema non è un bug, ma la conseguenza di alcune importanti modifiche strutturali introdotte da Fortinet nella gestione dei log e delle Automation Stitches.
In questo articolo vedremo perché succede e come ripristinare i corretti avvisi di connessione in pochi passaggi.
I 2 motivi dietro il blocco delle notifiche in FortiOS 7.4
Il cambio del dominio mittente (SMTP)
Nel ramo 7.4, Fortinet ha modificato il dominio predefinito utilizzato dal sistema per l’invio delle email di notifica.
- Prima: Le email partivano dall’indirizzo
DoNotReply@notification.fortinet.net. - Ora: Il nuovo mittente ufficiale è
DoNotReply@fortinet-notifications.com.
Il vincolo dell’opzione “Send to FortiCare email”
All’interno delle regole di automazione (Automation Action), FortiOS offre la possibilità di indirizzare le notifiche tramite i canali ufficiali FortiCare. Se questa spunta è attiva e tu hai impostato SMTP classico, il firewall non elabora l’azione localmente tramite il server SMTP, ma prova a interfacciarsi con l’infrastruttura cloud di Fortinet. Se non gestita correttamente o in mancanza di licenze specifiche per quel servizio, la notifica locale della VPN andata a buon fine viene bloccata.
Guida passo dopo passo alla risoluzione
Per ripristinare l’invio delle email per gli accessi VPN riusciti, dobbiamo aggiornare la regola di automazione direttamente dalla GUI del FortiGate seguendo questi passaggi.
Passo 1: Individuare l’Automazione corretta
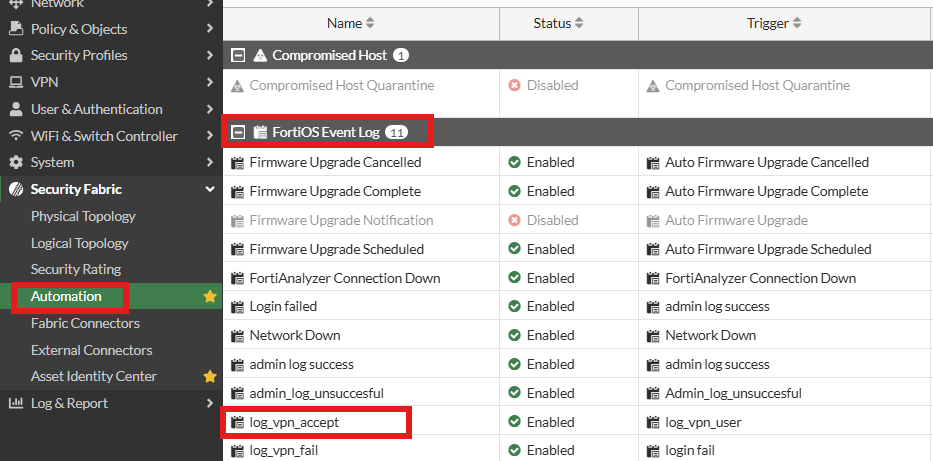
Accedi al FortiGate e naviga nel menu laterale su Security Fabric > Automation. Sotto la sezione FortiOS Event Log, individua la regola dedicata alla gestione degli accessi riusciti.
Nel nostro caso abbiamo il problema di non ricevere chi si connette, quindi andiamo su log_vpn_accept.
N.B i nomi possono differire in quanto editabili.
Aggiornare il Trigger dell’Automazione (Event ID)
Accedi al FortiGate e vai nel menu laterale su Security Fabric > Automation.
Spostati nella scheda Trigger in alto e modifica il profilo associato alle notifiche VPN (es. legato agli accessi riusciti).
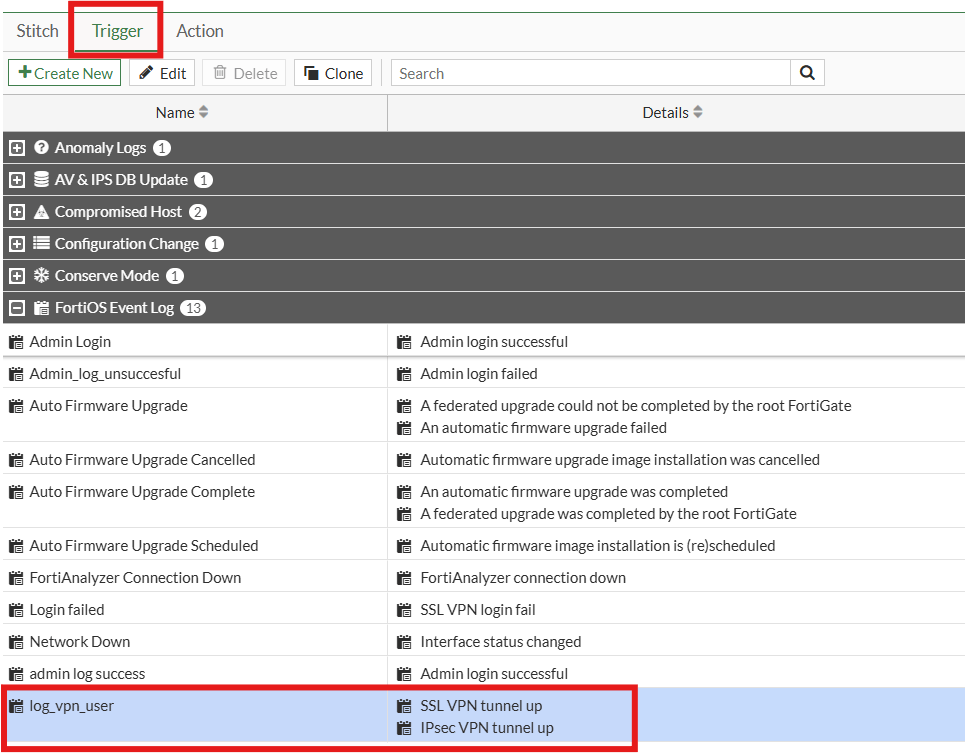
Assicurati che il tipo di trigger sia su FortiOS Event Log.
Fai destro Edit su “log_vpn_user” (nel nostro caso). Si apre “Edit Automation Trigger“.
Sulla sezione Event controlla se ci sono :
IPsec VPN tunnel up & SSL VPN tunnel up.
Aggiungi il codice 23101 (IPsec tunnel up) e 39947 ( SSL VPN tunnel up). In alternativa, puoi cercare la stringa testuale nel menu a tendina con la diciitura Filed filter cliccando sul simbolo “+”.
N.B “Se ti avvicini con il mouse sull’event puoi vedere il codice ID“.
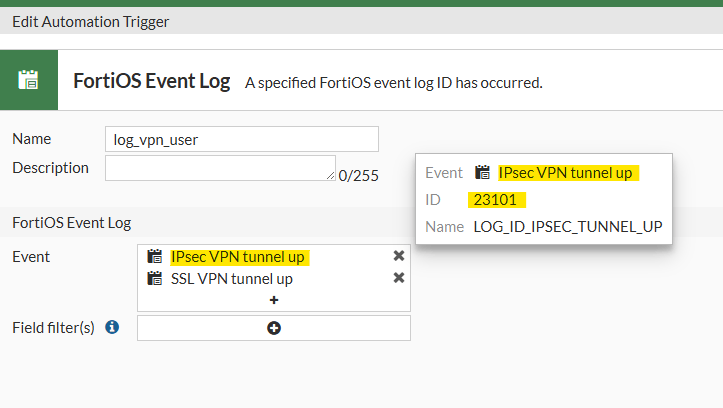
Salva il trigger cliccando su OK
Passo 2: Modificare l’azione e disattivare il Cloud
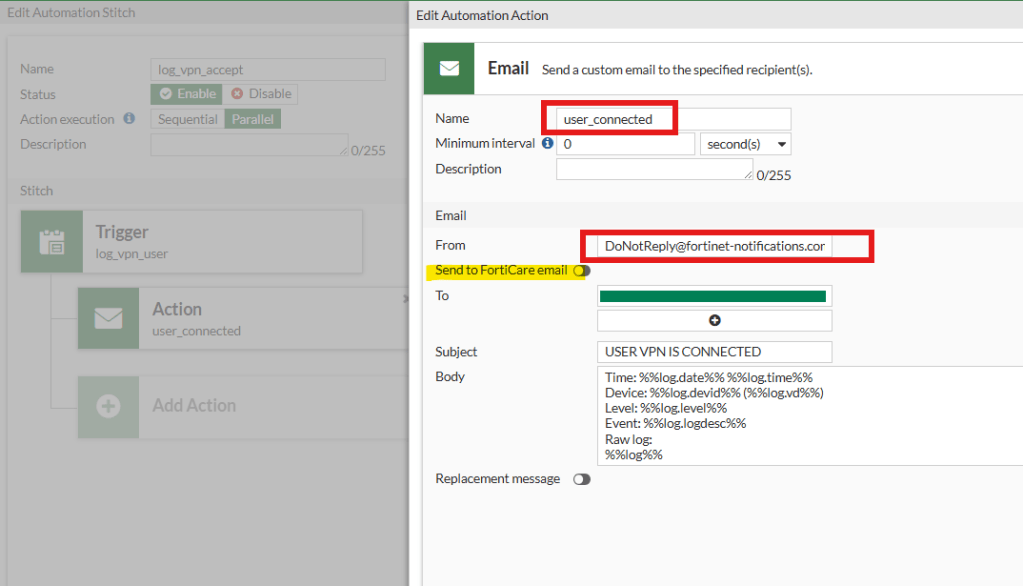
Entra nella modifica della tua Automation Stitch e apri la configurazione dell’Azione (Action) dedicata all’invio dell’email:
- Nel campo From, assicurati di inserire il nuovo indirizzo mittente corretto:
DoNotReply@fortinet-notifications.com. - Disabilita la spunta su “Send to FortiCare email”: questo è il passaggio fondamentale. Disattivando questa opzione, forzerai il FortiGate a inviare l’email in modo nativo e locale, quindi controllate se avete questa spunta e toglietela.
Il Risultato Finale
Effettuando un test di connessione subito dopo il salvataggio, noterai che la casella di posta tornerà a ricevere correttamente l’intero flusso dei log: sia l’avviso “Login fallito su Fortinet” in caso di credenziali errate, sia il messaggio “USER VPN IS CONNECTED” non appena l’utente stabilisce la connessione con successo.


Rispondi